Beaucoup de dirigeants pensent encore que leur entreprise est trop petite pour être ciblée par une cyberattaque. Ce guide cybersécurité PME est là pour corriger cette idée reçue, sans jargon et sans discours alarmiste.
Menaces réelles, mesures concrètes, aides disponibles : voici ce que chaque dirigeant de TPE ou de PME doit mettre en place dès maintenant.
Pourquoi la cybersécurité PME est devenue un sujet de direction
Pendant longtemps, la cybersécurité était perçue comme un problème de grandes entreprises. Budgets colossaux, équipes dédiées, attaques médiatisées : tout cela semblait loin de la réalité d’une PME de vingt ou cinquante salariés.
Cependant, ce temps est révolu. En effet, les attaquants ne choisissent plus leurs cibles selon leur taille, mais selon leur vulnérabilité.
Or les PME et TPE sont souvent les moins protégées : systèmes non mis à jour, mots de passe partagés entre collègues, sauvegardes absentes ou jamais testées.
Le risque n’est donc plus hypothétique. Il concerne votre facturation, vos données clients et votre capacité à travailler le lendemain matin.
Les risques concrets pour la cybersécurité d’une PME
Avant de parler de solutions, il faut d’abord nommer les menaces. Pas pour faire peur, mais pour savoir ce que l’on protège.
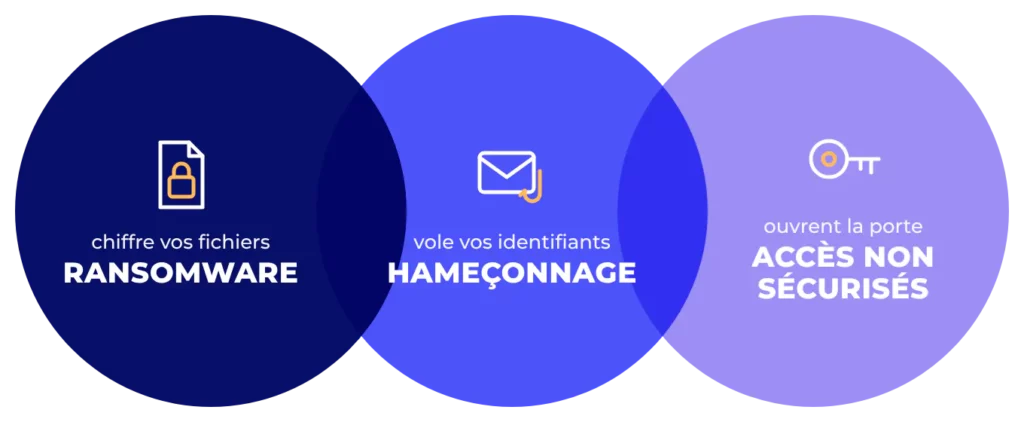
Le ransomware : quand votre activité s’arrête net
Un ransomware chiffre tous vos fichiers et réclame une rançon pour les récupérer. Ainsi, en quelques minutes, vos devis, vos contrats et vos données de paie deviennent inaccessibles.
Pour une PME sans plan de reprise, cela peut signifier plusieurs jours d’arrêt total, voire davantage. C’est l’un des risques les plus fréquents pour les petites entreprises en France. De plus, il passe souvent par une simple pièce jointe ouverte par un collaborateur.
L’hameçonnage : la porte d’entrée la plus utilisée
Un e-mail qui ressemble à celui de votre banque, de l’Urssaf ou d’un client. Il suffit alors d’un lien cliqué et d’identifiants saisis pour que tout bascule.
L’hameçonnage, ou phishing, reste la technique la plus répandue pour s’introduire dans un système d’information. La bonne nouvelle : c’est aussi l’une des plus faciles à prévenir, avec de bonnes habitudes et un peu de sensibilisation.
Les accès non sécurisés : le problème du quotidien
Mots de passe trop simples, comptes partagés, connexions depuis des appareils personnels non gérés : les failles les plus courantes ne sont pas techniques, elles sont organisationnelles.
Or ce sont justement ces pratiques du quotidien qui exposent les données de votre entreprise, parfois sans que personne ne s’en rende compte.
Les fondamentaux de la cybersécurité en PME à mettre en place
Toutefois, il n’est pas nécessaire d’avoir un département IT pour poser les bases d’une bonne protection. Voici les fondamentaux que toute PME devrait couvrir.
Des mots de passe solides et un gestionnaire dédié
Un bon mot de passe est long, unique et jamais réutilisé. Pourtant, en pratique, personne ne peut en mémoriser des dizaines. C’est le rôle d’un gestionnaire de mots de passe : un seul outil sécurisé qui centralise tous vos accès.
Couplé à une double authentification (MFA) sur vos comptes sensibles, comme la messagerie, l’ERP ou le cloud, c’est l’une des mesures les plus efficaces pour le coût le plus faible.
Les mises à jour : pas une option
Une mise à jour logicielle ne se résume pas à de nouvelles fonctionnalités. Au contraire, elle corrige souvent des failles de sécurité connues et activement exploitées. Autrement dit, un système non mis à jour est une porte ouverte.
Gérer les mises à jour de manière systématique et centralisée est d’ailleurs une mission que l’on peut déléguer à un partenaire IT, notamment dans le cadre d’un contrat d’infogérance et de services managés.
Les sauvegardes : la règle 3-2-1
La règle 3-2-1 est simple à retenir : trois copies de vos données, sur deux supports différents, dont une hors site ou dans le cloud.
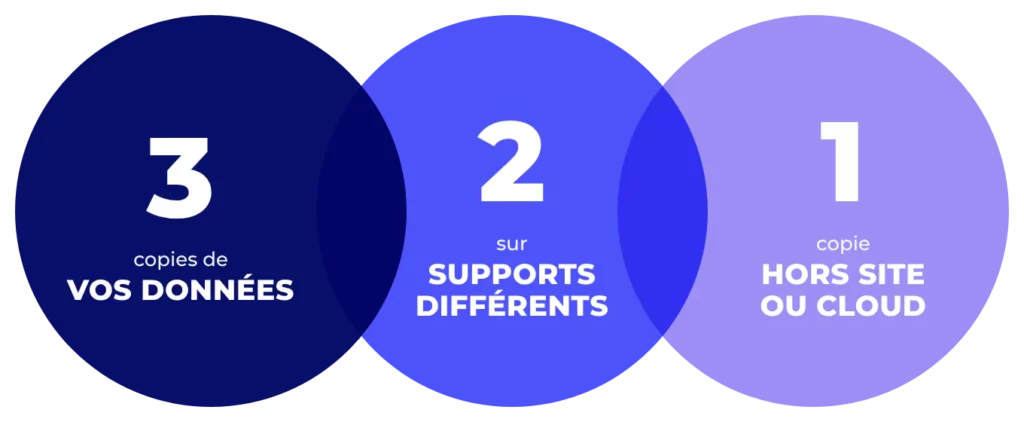
C’est la base que nos équipes vérifient systématiquement chez chaque nouveau client. Mais attention : une sauvegarde non testée n’est pas une sauvegarde. Prévoir des tests réguliers de restauration fait partie des bonnes pratiques que nous mettons en place dès le départ. Pour aller plus loin, lisez notre article sur la sauvegarde de données pour les PME.
La sensibilisation des collaborateurs
Un système bien configuré peut être contourné en quelques secondes par un collaborateur qui clique sans réfléchir. La culture cybersécurité en PME se construit donc dans la durée, avec des messages simples, des exemples concrets et des réflexes qui s’installent progressivement.
En somme, ce n’est pas un séminaire annuel. C’est une habitude à entretenir, au même titre que le respect des consignes de sécurité physique dans vos locaux.
Audit cybersécurité PME : par où commencer ?
Avant de savoir quoi renforcer, il faut savoir où vous en êtes. Un audit cybersécurité PME permet de dresser un état des lieux de votre système d’information : postes, serveurs, réseaux, sauvegardes, droits d’accès et applications utilisées.
Par ailleurs, ce n’est pas un exercice réservé aux grandes structures. C’est un point de départ concret, qui permet de prioriser les actions selon votre niveau de risque réel, et non selon une liste générique.
À l’issue de cet audit, vous savez ce qui est fragile, ce qui est acceptable et ce qui doit être traité en urgence. Vous pouvez ainsi décider en connaissance de cause, y compris sur les questions de budget.
Financements et aides : des dispositifs existent pour les PME
Le coût est souvent la première objection. Pourtant, des solutions existent. Il existe notamment des dispositifs publics pour accompagner les PME dans leur démarche de cybersécurité.
- Bpifrance propose des ressources et des financements dédiés à la cybersécurité des PME.
- L’ANSSI met à disposition des guides et référentiels gratuits.
- Certains dispositifs régionaux ou sectoriels peuvent également couvrir une partie des dépenses.
Identifier les aides disponibles selon votre situation et votre secteur fait partie des questions à poser lors d’un premier échange avec un partenaire IT. Ce point n’est pas marginal : en effet, des entreprises passent à côté de financements simplement parce qu’elles n’ont pas posé la question.
Ce que nous faisons réellement chez SCIT
Chez SCIT, nous intervenons sur la cybersécurité des PME et TPE en Pays de la Loire et en Bretagne depuis plus de quinze ans. Ce n’est pas un service ajouté récemment à notre catalogue : c’est une composante de chaque mission que nous menons, qu’il s’agisse d’infogérance, d’infrastructure ou d’équipements.
D’ailleurs, notre point de départ est toujours le même : comprendre votre métier et vos usages avant de parler de technique. Une association n’a pas les mêmes contraintes qu’un EHPAD, et une PME industrielle n’a pas les mêmes risques qu’un cabinet libéral.
Nous travaillons avec des éditeurs et constructeurs reconnus comme WatchGuard et WithSecure pour la protection des postes, des réseaux et des données. Nous avons d’ailleurs organisé un déjeuner professionnel avec WatchGuard pour échanger sur ces enjeux avec des dirigeants locaux, dans un format concret et sans discours commercial.
+700
Serveurs supervisés
+4000
Utilisateurs accompagnés
+250
SI infogérés
+15
Ans d’expérience
Ces chiffres résument notre quotidien : sur chaque système d’information que nous infogérons, la cybersécurité est intégrée dès le départ, pas ajoutée après coup.
Notre offre MSP, conçue pour les TPE et PME, intègre la supervision en temps réel, la protection contre les cybermenaces, l’assistance utilisateurs et un accompagnement personnalisé. C’est un contrat construit selon votre situation, pas une solution standard.
Questions fréquentes sur la cybersécurité PME
Un référent cybersécurité est la personne chargée de suivre les bonnes pratiques, de relayer les alertes et de faire le lien avec les prestataires IT. Dans une petite structure, ce rôle peut être tenu par un dirigeant ou un responsable administratif, avec l’appui d’un partenaire extérieur. Ce qui compte, c’est que quelqu’un soit responsable du sujet, même à temps partiel.
Il n’existe pas de tarif unique. Le coût dépend de la taille de votre parc informatique, de votre niveau de risque et des actions à mener. Un audit permet d’abord d’identifier ce qui est prioritaire, ce qui évite d’investir là où ce n’est pas nécessaire. Des aides publiques existent également, notamment via Bpifrance, pour alléger une partie des dépenses.
L’ANSSI publie des guides gratuits adaptés aux petites structures. Cybermalveillance.gouv.fr propose également des ressources et une assistance en cas d’incident. Ces outils sont utiles, mais ils restent des points de départ : les appliquer concrètement à votre contexte demande souvent un regard extérieur.
Il n’existe pas à ce jour d’obligation générale de cybersécurité pour les PME, mais plusieurs réglementations encadrent la protection des données personnelles, notamment le RGPD, et certains secteurs ont des exigences spécifiques comme la santé, la finance ou les collectivités. Au-delà de la conformité, la vraie question est celle de la continuité d’activité : une attaque non anticipée peut coûter bien plus cher qu’une démarche de prévention.
Cybersécurité PME : anticiper plutôt que subir
La cybersécurité pour les PME n’est pas une question de budget ou de taille d’entreprise. C’est avant tout une question de méthode et de priorités.
Poser les bases, connaître ses vulnérabilités, sensibiliser ses équipes et s’appuyer sur les bons partenaires : voilà ce qui distingue une entreprise qui subit d’une entreprise qui anticipe.
Chez SCIT, nous accompagnons les TPE, PME et ETI de Pays de la Loire et de Bretagne sur ces sujets depuis plus de quinze ans. Non pas avec des formules toutes faites, mais plutôt avec une analyse de votre situation réelle et des réponses à la mesure de vos enjeux.
Vous souhaitez faire le point sur la cybersécurité de votre entreprise ? Parlons-en ensemble, sans engagement, lors d’un premier échange avec nos équipes.